
Plataforma de
gestão de risco humano
Treinar todos por igual não reduz o risco. Uma plataforma de gestão de risco humano gerencia quem está exposto, não quem completou um curso.
A Whalemate identifica quem concentra a exposição, intervém com precisão e mede a mudança real de comportamento.
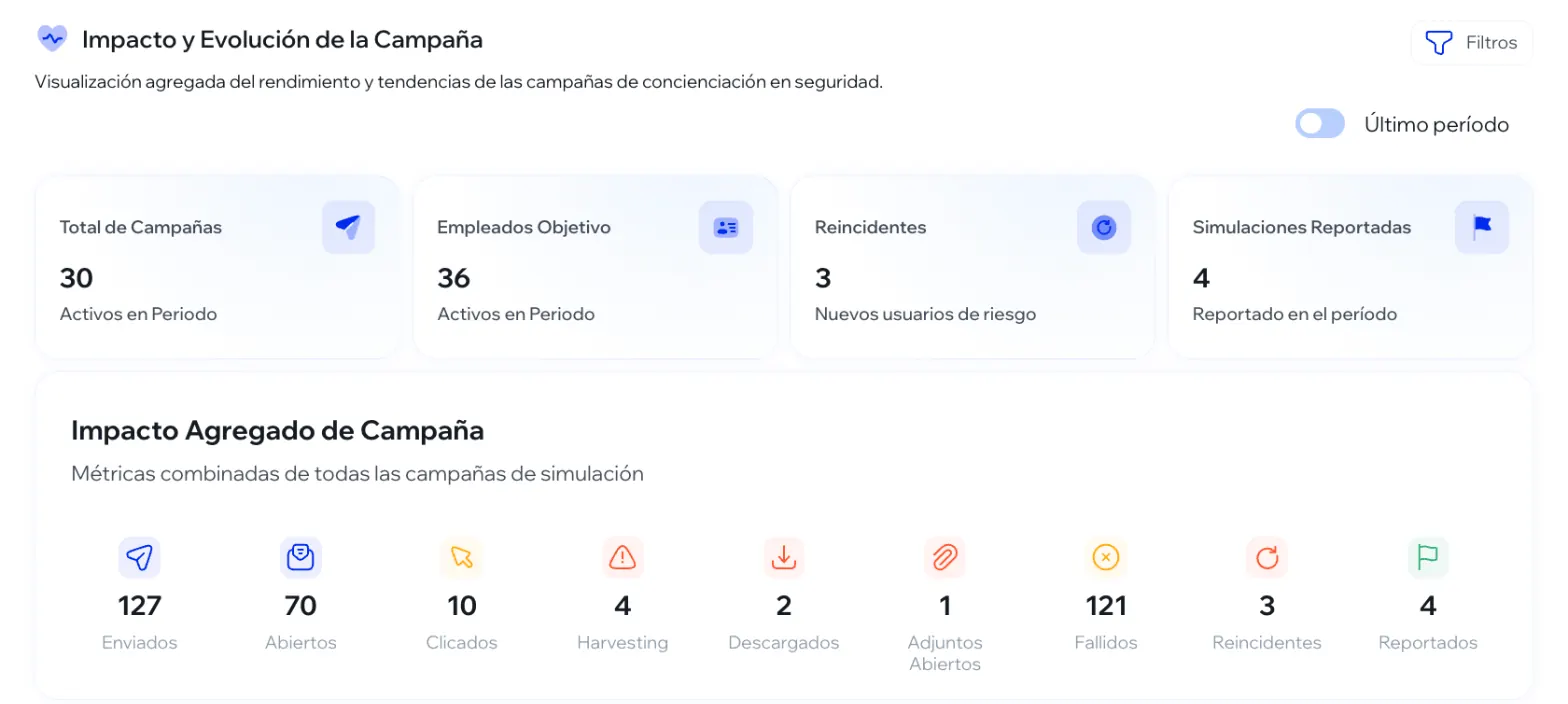
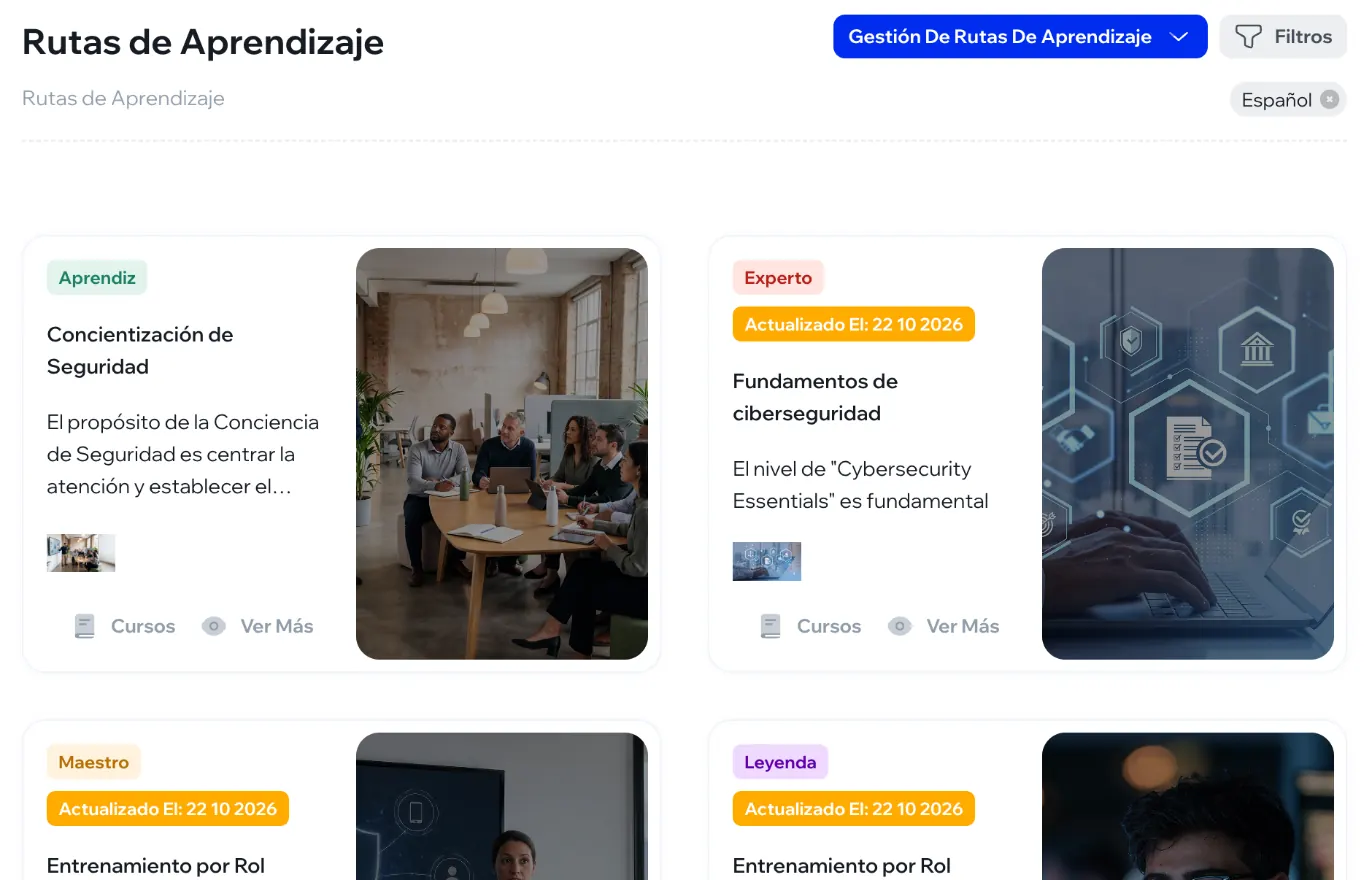
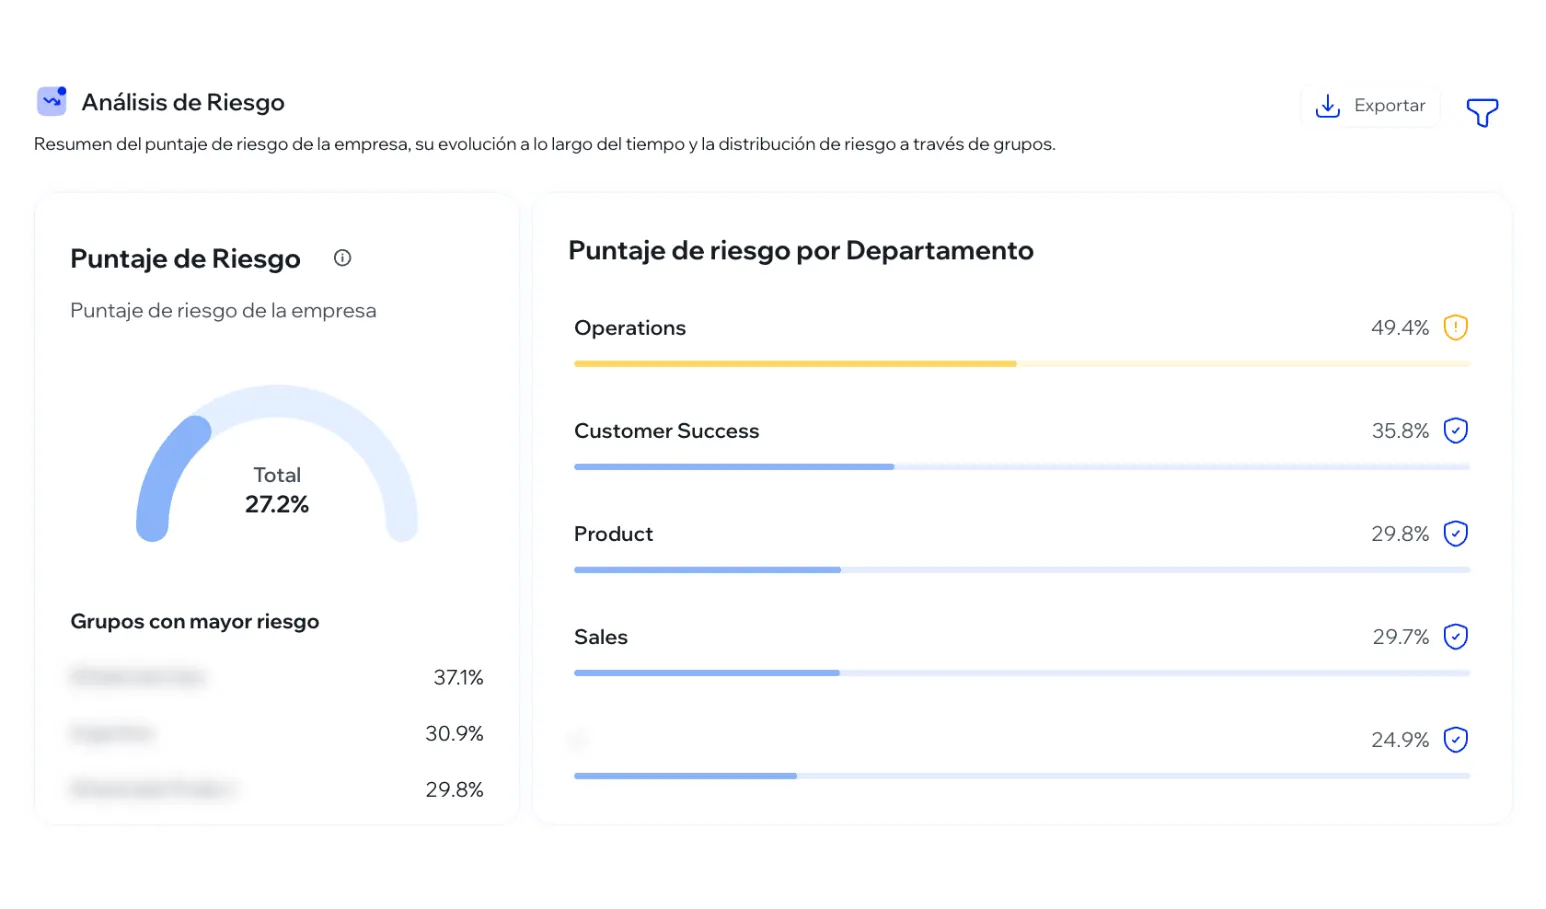
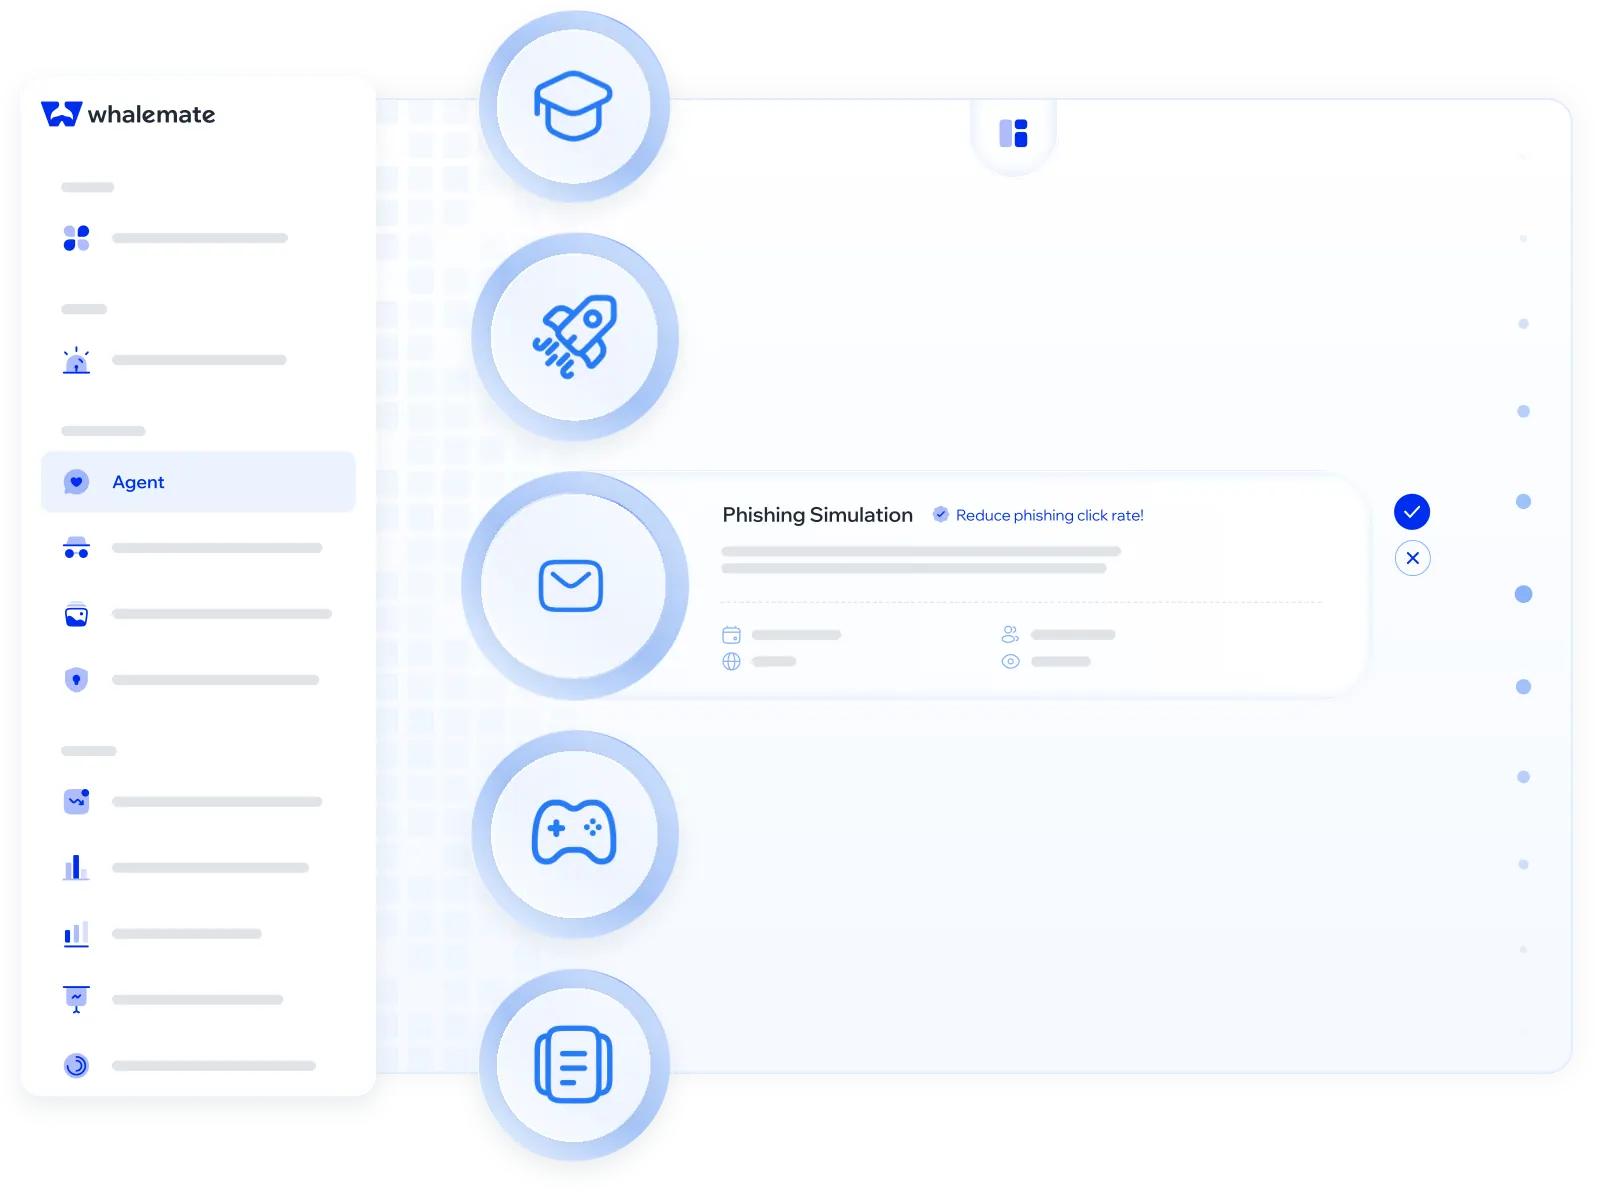
Segundo a Mimecast, 8% dos usuários causam 80% dos incidentes de segurança. State of Human Risk 2025
Quatro módulos integrados.
Un único programa.
Agente de conscientização
A inteligência que coordena o programa.
Analisa o comportamento de cada usuário em tempo real Ajusta canal, dificuldade e frequência de cada simulação por perfil Adapta o treinamento segundo o risco observado Antecipa vulnerabilidades antes que escalem Gera recomendações acionáveis para a equipe de segurança
Profundidade local. Alcance global.
A Whalemate nasceu na LATAM e opera com profundidade local com conteúdo, simulações e marcos regulatórios da região. Mas sua arquitetura e capacidades estão desenhadas para escalar para qualquer organização mundial que precise gerenciar o risco humano.
Argentina Bolivia Brasil Chile Colombia Paraguay Perú Panamá Costa Rica México Uruguay EEUU

Um programa de Human Risk Management, não quatro produtos soltos
Simulações, treinamento, analítica e o agente compartilham quadro, governança do dado e a evidência que um auditor pede. O detalhe de cada módulo está na ficha.
A Whalemate não vende um curso anual com certificado PDF nem um simulador de phishing solto. Opera Human Risk Management: simular o gesto, treinar quando o comportamento pede, medir quem concentra risco e deixar evidência exportável. Tesouraria não recebe a mesma isca que uma agência. O Agente usa as regras do programa; não dispara um blasting para inflar um click rate de capa. O que direção ou auditoria pede ver está na analítica e no Trust Center, não num slide de “média de indústria” inventado.
Os quatro módulos — simulações avançadas, treinamento adaptativo, analítica de risco humano e o agente de conscientização — não são SKUs independentes. Compartilham o quadro, o idioma da pessoa e o limite de uso do dado. ISO/IEC 27001:2022 está. SOC 2 Type 2 também. Sem agente no endpoint. Residência e subprocessadores se acordam no DPA. Os casos publicados estão em casos; se uma história não está lá, não a contamos aqui com um pseudônimo.
A demo são trinta minutos sobre o seu IdP e o seu contexto. O preço se cota: Planos descreve Smart, Growth e Enterprise e as camadas de serviço. Se o RFP pede “plataforma + operação + deepfake ilimitado”, desarma-se em produto, camada gerenciada e serviços profissionais. Smishing, vishing, USB, 2FA e deepfake quando não são nativos do plano vivem em serviços, não no construtor de campanhas.
Se você está comparando catálogos globais como o KnowBe4, o índice de alternativas a plataformas de conscientização ordena o contraste pelo objeto de gestão, não pelo brochure.
Que evidência o programa deixa para ISO/IEC 27001, PCI DSS e NIST?
As normas não pedem um curso: pedem um programa que se possa mostrar. O que cada uma exige e que registro sai da Whalemate, certificada ISO/IEC 27001:2022. Revisado em 28 de outubro de 2026.
| Norma | O que pede e o que a Whalemate deixa | Fonte |
|---|---|---|
| ISO/IEC 27001:2022, controle 6.3 | Conscientização, educação e treinamento em segurança da informação conforme a função de cada pessoa. A Whalemate registra cursos, certificados e simulações por pessoa. | ISO |
| PCI DSS v4.0.1, requisito 12.6 | Um programa formal, revisado pelo menos a cada 12 meses, com treinamento na admissão e anual que cubra phishing e engenharia social. A Whalemate exporta esse registro por período. | PCI SSC, SAQ D |
| NIST CSF 2.0, PR.AT | Conscientização e treinamento para todo o pessoal (PR.AT-01) e para funções especializadas (PR.AT-02). Na Whalemate o conteúdo é atribuído por função. | NIST, fevereiro de 2024 |
| NIST SP 800-50 Rev. 1 | Um programa de aprendizagem em cibersegurança e privacidade para toda a organização, que substitui o guia de 2003. A Whalemate o mede com o risk score, a taxa de reporte e a reincidência. | NIST, setembro de 2024 |
| 62% | das violações analisadas teve um elemento humano, contra 60% no ano anterior. | Verizon DBIR 2026 |
Capacidades do programa
- Grupos
Grupos inteligentes
Segmentação a partir do comportamento, não de um organograma estático. A equipe que mais iscas recebe não é sempre a de maior risco. Intervenções sem armar listas à mão.
- Quadro
Grupos manuais e risco por grupo
Quando o diretório não alcança — um projeto, um lote que não deve ser simulado — o grupo se arma à mão e o risco se lê nesse recorte.
- Marca
Configuração de marca e URL própria
Identidade visual e URL da conta para o programa se ver da casa: portal, e-mails e peças no tom da organização.
Perguntas frequentes sobre a nossa plataforma
O que inclui a plataforma de gestão de risco humano?
Como funcionam as simulações avançadas?
O que é o treinamento adaptativo?
O que é o risk score e como é utilizado?
O que faz o Agente de conscientização?
A plataforma gera relatórios para compliance e auditoria?
Como se integra com o stack existente?
Atualizado em