
Cumplimiento normativo en ciberseguridad
El mismo programa cubre cumplimiento normativo en ciberseguridad: evidencia para auditorías, comportamiento medido y cultura sostenible. ISO 27001, PCI DSS 12.6 y marcos locales, sin vender un “curso ISO” como certificación.
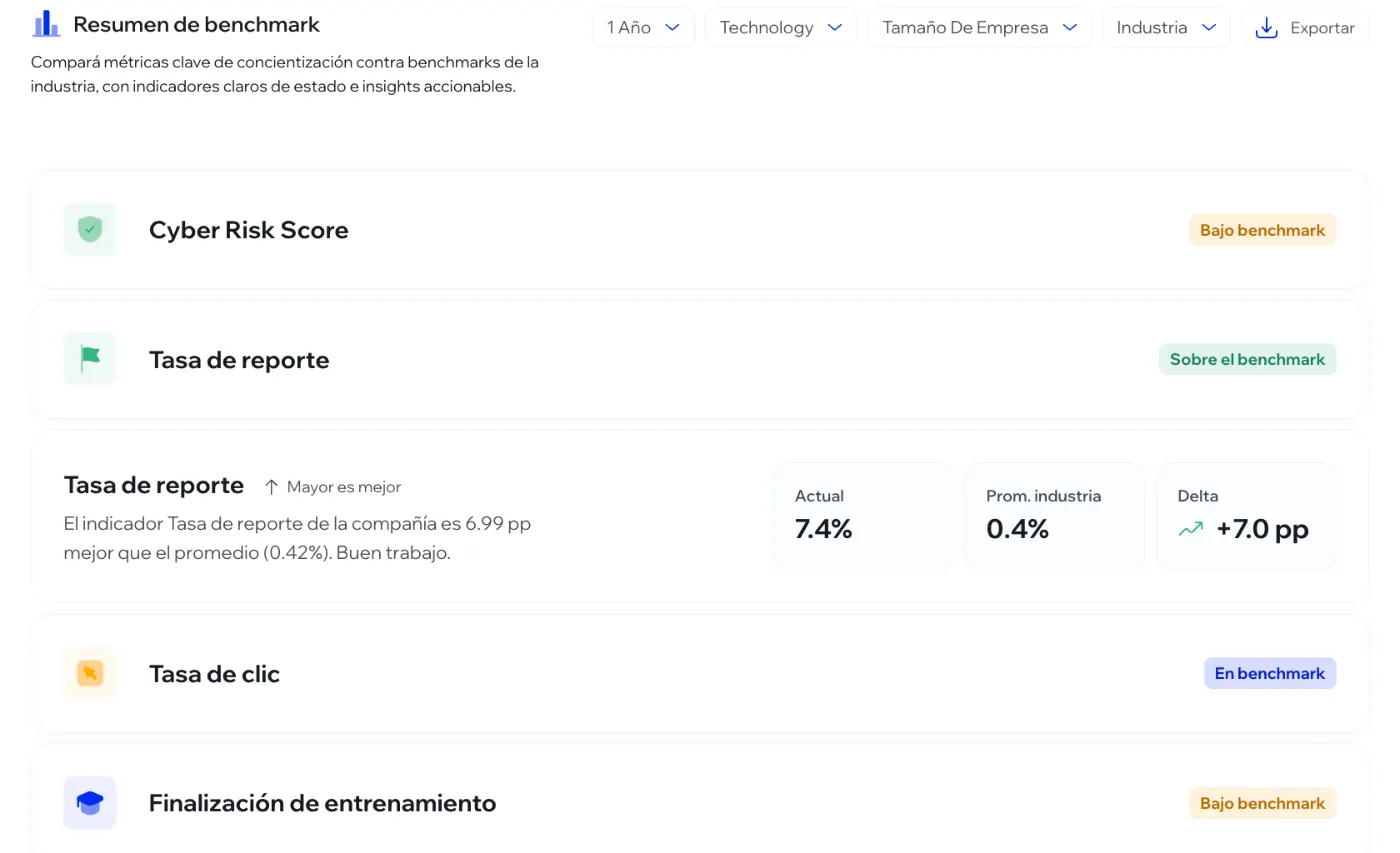
Del cumplimiento a la gestión real del riesgo
Cumple
Organiza entrenamiento por rol, genera evidencia de participación y reportes listos para auditoría.
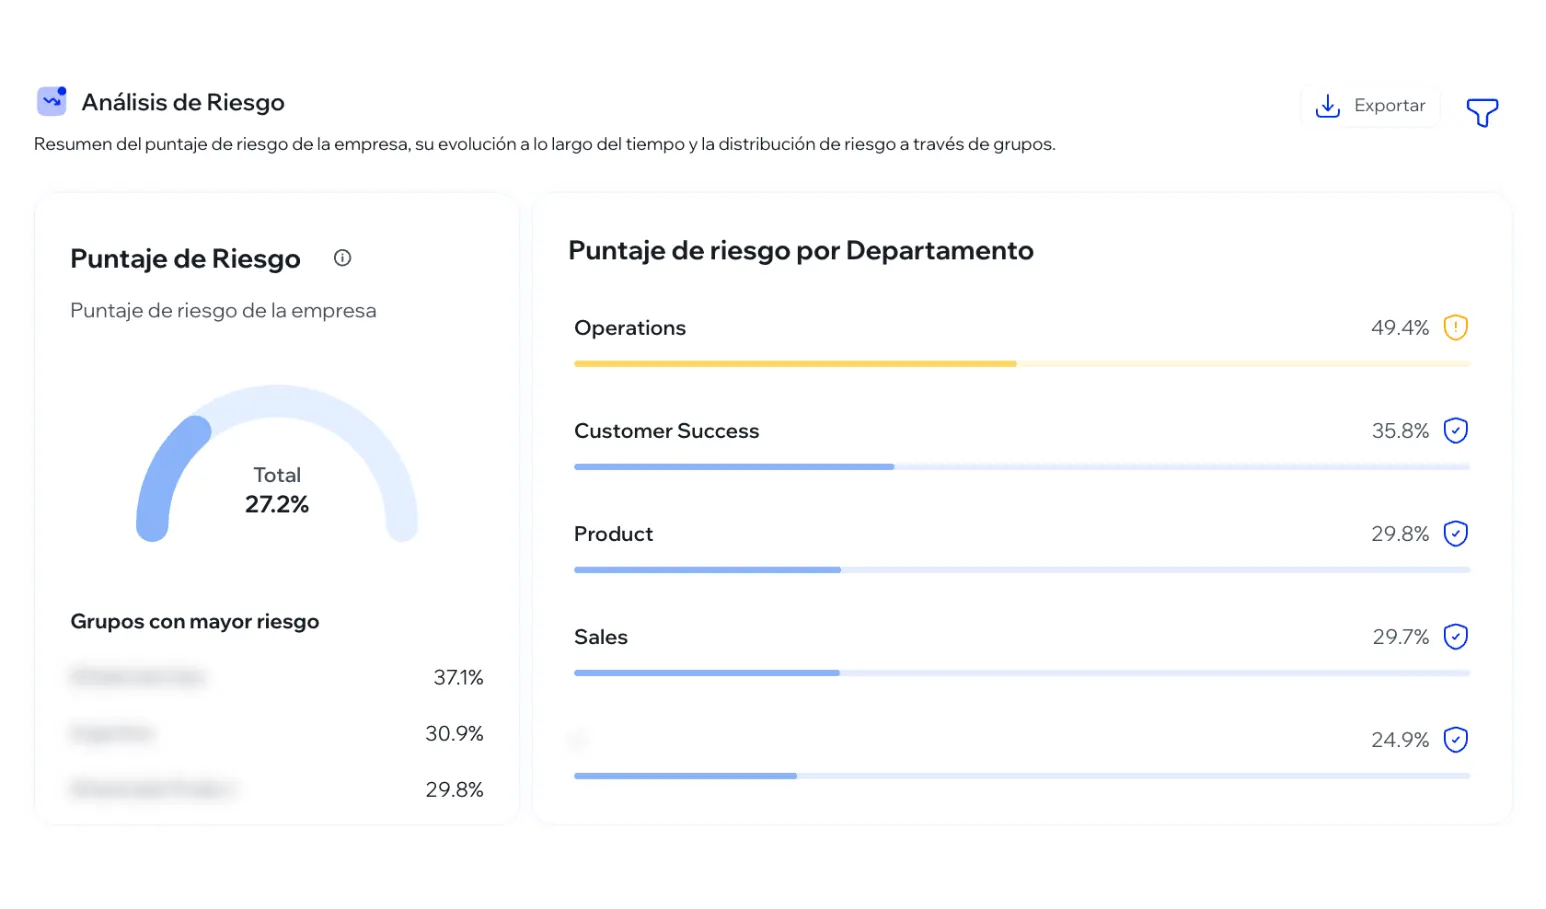
Mide
Convierte capacitaciones y simulaciones en datos de comportamiento: quién mantiene un perfil de riesgo elevado y requiere intervención.
Gestiona
Con esa visibilidad, el programa deja de ser una obligación anual y se convierte en gestión continua del riesgo humano.
Evidencia, trazabilidad y reportes
y nivel de riesgo
Entrenamiento adaptado a finanzas, legales, dirección, IT y operaciones.
para auditoría
Registro de usuarios, contenidos completados, simulaciones y evolución del comportamiento.
automáticos
Métricas y hallazgos para auditorías internas, compliance y dirección.
de campañas
Seguimiento desde la planificación hasta la evidencia final de adopción.
continuo
Refuerzo adaptativo según simulaciones e incidentes, no condicionado al calendario de auditorías.
políticas internas
Soporte para marcos corporativos y requerimientos regionales.
y nivel de riesgo
Entrenamiento adaptado a finanzas, legales, dirección, IT y operaciones.
para auditoría
Registro de usuarios, contenidos completados, simulaciones y evolución del comportamiento.
automáticos
Métricas y hallazgos para auditorías internas, compliance y dirección.
de campañas
Seguimiento desde la planificación hasta la evidencia final de adopción.
continuo
Refuerzo adaptativo según simulaciones e incidentes, no condicionado al calendario de auditorías.
políticas internas
Soporte para marcos corporativos y requerimientos regionales.
y nivel de riesgo
Entrenamiento adaptado a finanzas, legales, dirección, IT y operaciones.
para auditoría
Registro de usuarios, contenidos completados, simulaciones y evolución del comportamiento.
automáticos
Métricas y hallazgos para auditorías internas, compliance y dirección.
de campañas
Seguimiento desde la planificación hasta la evidencia final de adopción.
continuo
Refuerzo adaptativo según simulaciones e incidentes, no condicionado al calendario de auditorías.
políticas internas
Soporte para marcos corporativos y requerimientos regionales.
Marcos y regulaciones
Compatible con los marcos regulatorios más relevantes de la región, sin limitarse a ellos.
ISO 27001 SOC 2 LGPD Ley 29733 Regulaciones BCRA Ley 1581 PCI DSS NIST CSF Ley Federal de Protección de Datos
Más allá del cumplimiento obligatorio
El compliance es el punto de partida. Las organizaciones que adoptan Whalemate para cumplir normativas terminan con visibilidad accionable, simulaciones adaptativas y entrenamiento continuo que reduce incidentes reales.
Capacidades del programa
- Certificados
Certificados PDF
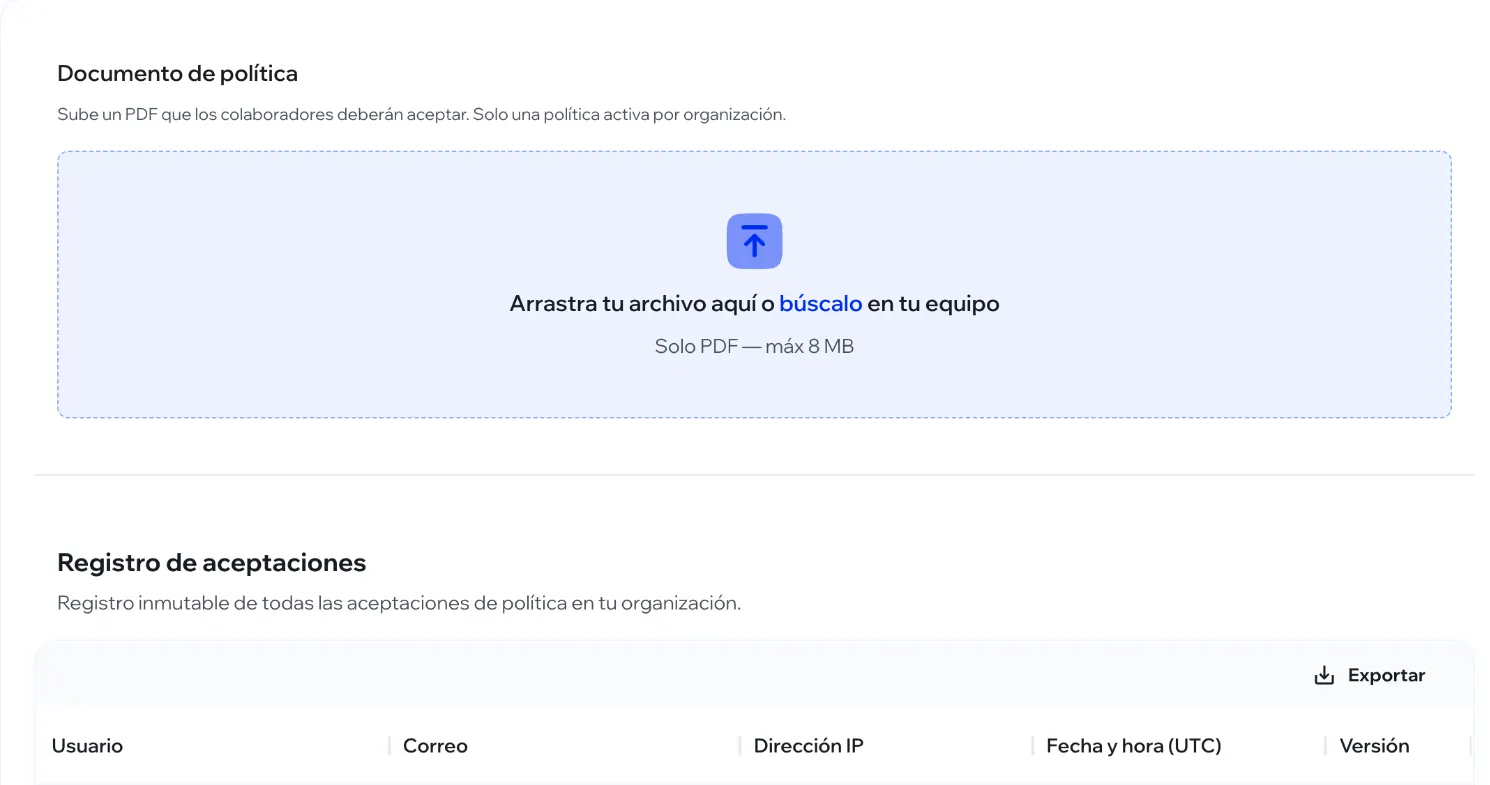
Evidencia de que se tomó un curso. Complementa el registro de aceptación de políticas. No es el sello ISO de Whalemate: es la constancia de tu padrón.
- Trazas
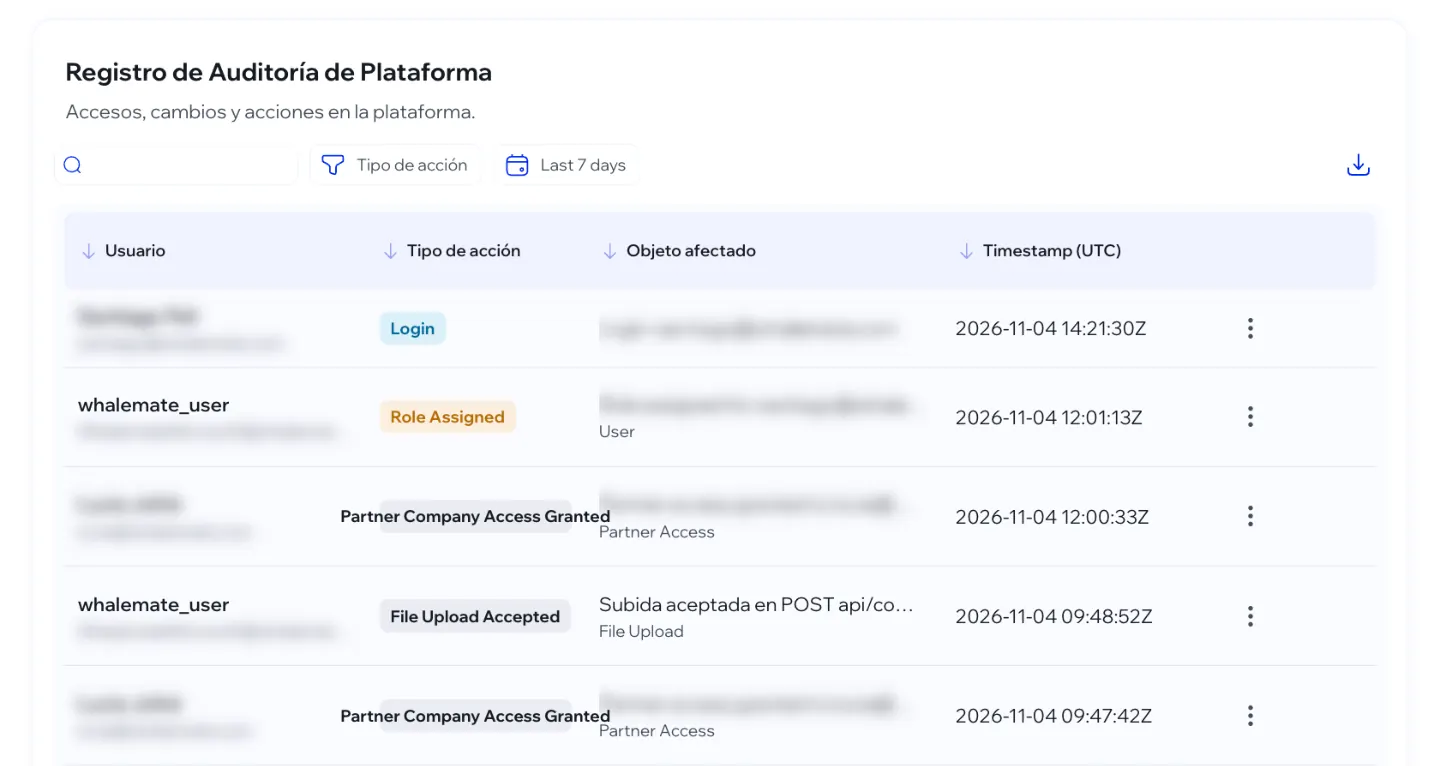
Registro de auditoría (cursos y admin)
Quién hizo un curso y quién cambió un permiso. Exportás el período para el auditor, sin armar la carpeta la noche anterior.
Evidencia de concientización que se puede exportar
El auditor pide un programa. El CISO pide no armar una carpeta de pantallas la noche anterior. Este módulo ordena rastro, marcos y reportes.
La conversación de cumplimiento no se gana con un certificado de cuarenta minutos. Se gana con un período, un padrón, una asignación y un resultado que se pueden mostrar. La plataforma consolida participación, simulaciones, evolución del índice y reportes listos para auditoría interna, compliance y dirección. El dato queda trazado. Cuando el auditor pide “concientización 2026”, no se arma un ZIP de captures. Se exporta.
Los marcos que las organizaciones ya citan —ISO/IEC 27001, PCI DSS 12.6, normas locales de datos, el cuestionario del ciberseguro— piden cosas parecidas con distinto nombre. El módulo no certifica a nadie. Mapea el trabajo del programa a esa pregunta: ¿existió, a quién cubrió, qué pasó? El detalle por industria está en soluciones. Acá está el hábito: evidencia reutilizable, no una carpeta por cada norma.
Los reportes se exportan. El alcance se declara: qué población, qué fechas, qué campañas. Compliance puede cortar. Dirección puede ver la versión agregada. Legal puede pedir el DPA cuando el dato viaja. Lo que no hacemos es vender “cumplimos X” como un toggle. Whalemate declara ISO/IEC 27001:2022 y SOC 2 Type 2 como propias. El resto de los marcos son los de usted. El módulo les da materia prima, no el dictamen.
Rastro, marcos y un archivo que se puede mandar
Tres piezas. Si falta una, la carpeta se vuelve artesanal otra vez.
Preguntas sobre compliance y evidencia
¿Whalemate me deja cumplido en ISO o PCI?
¿Puedo exportar un período concreto para el auditor?
¿La evidencia incluye a contractors y sucursales?
¿Guardan la evidencia el tiempo que pide mi norma?
¿El reporte sirve para un cuestionario de ciberseguro o de un cliente?
Convierta el compliance en gestión
Agende una demo y descubra cómo Whalemate convierte el cumplimiento normativo en un programa medible de gestión del riesgo humano.